Infrastructure Homelab
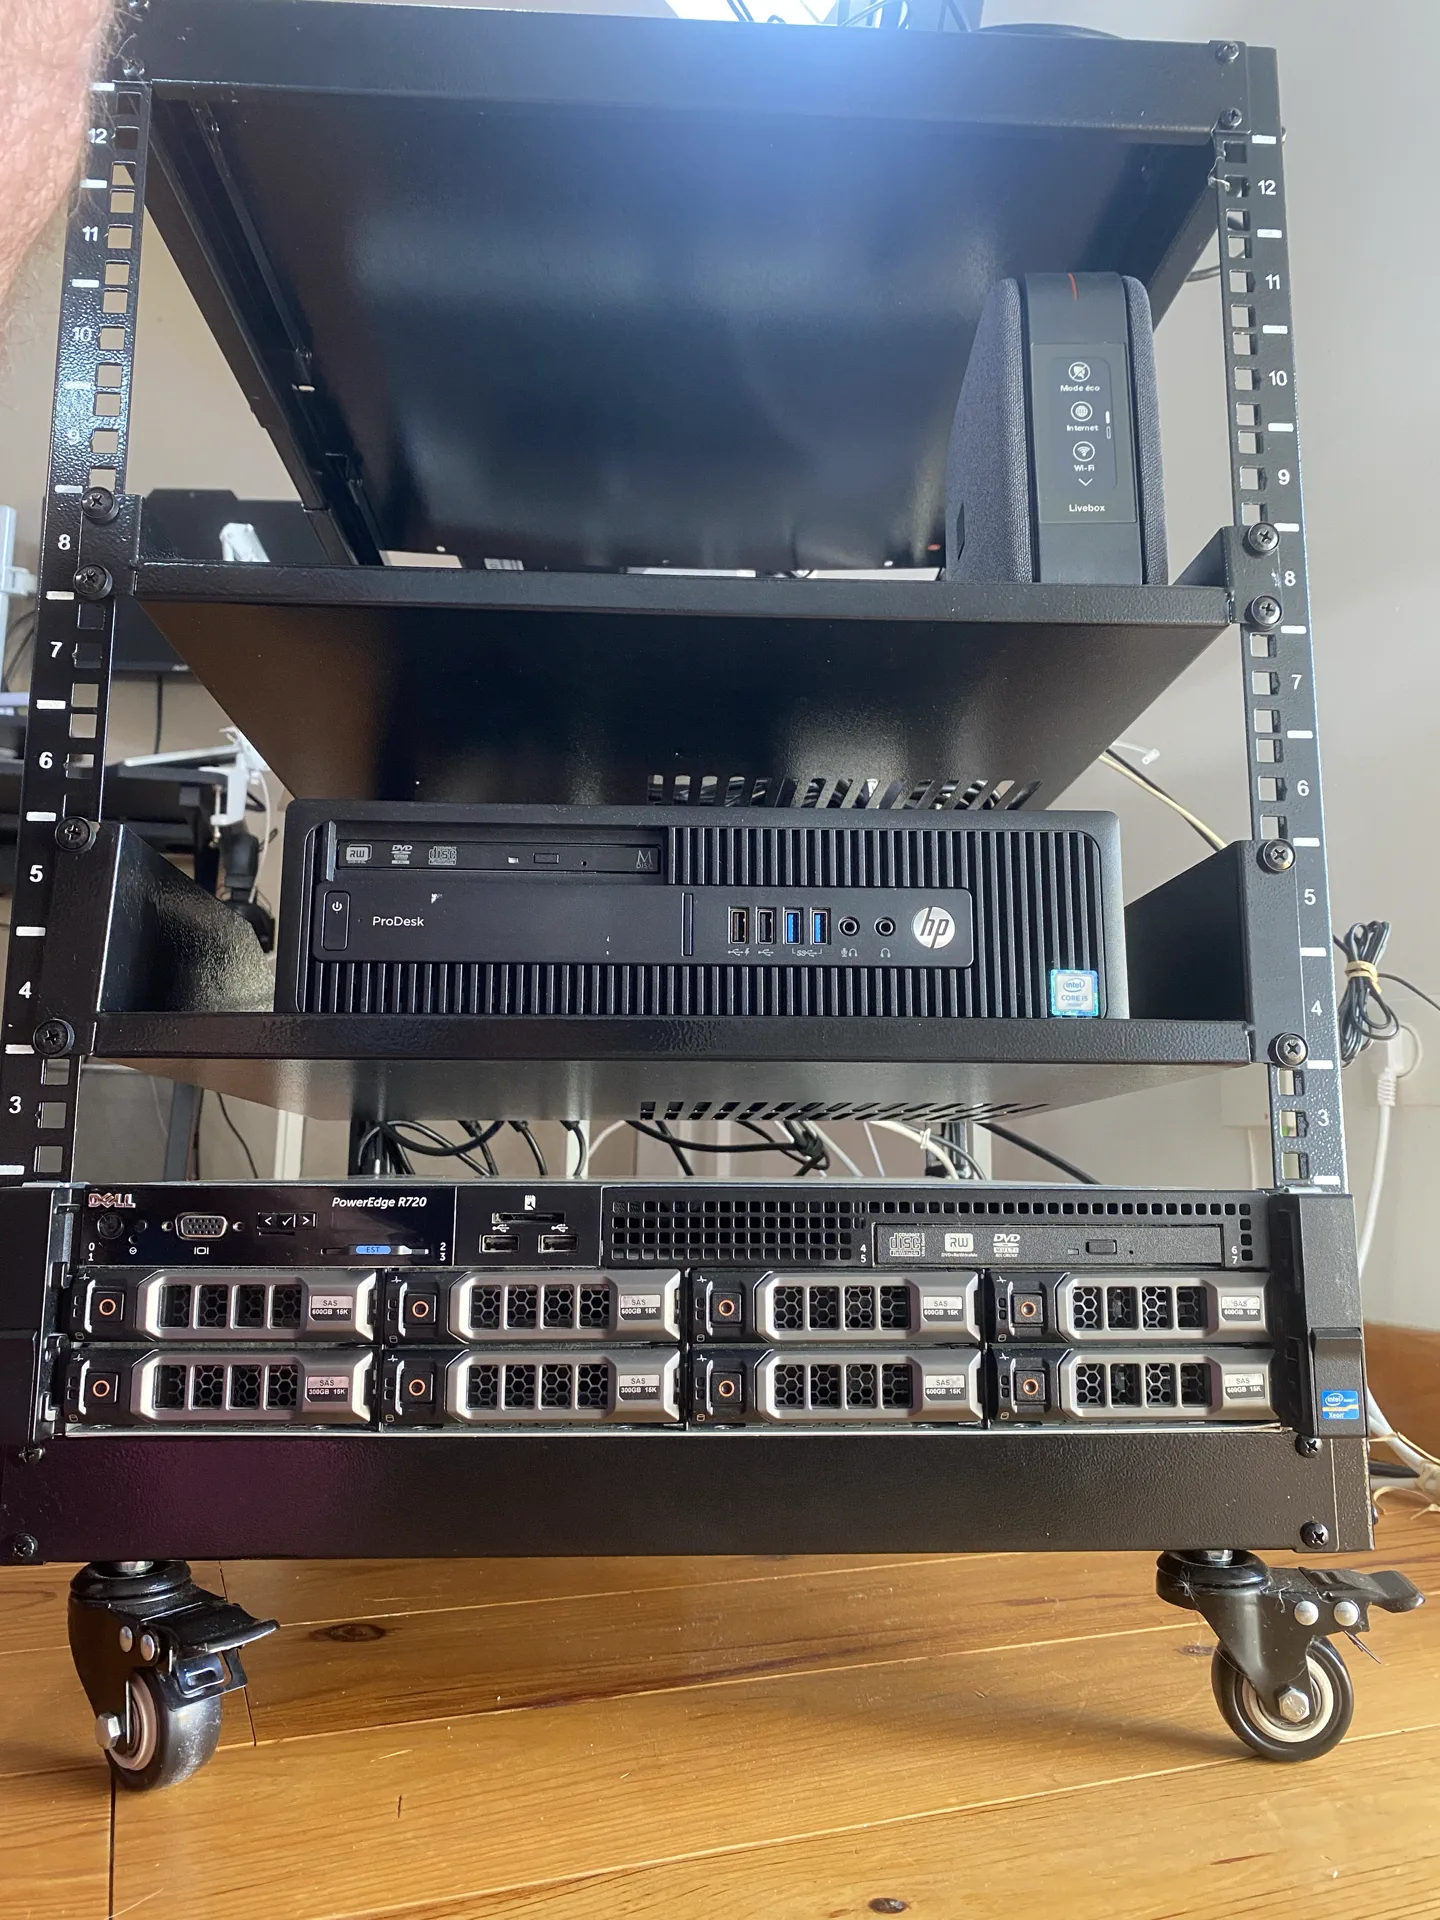
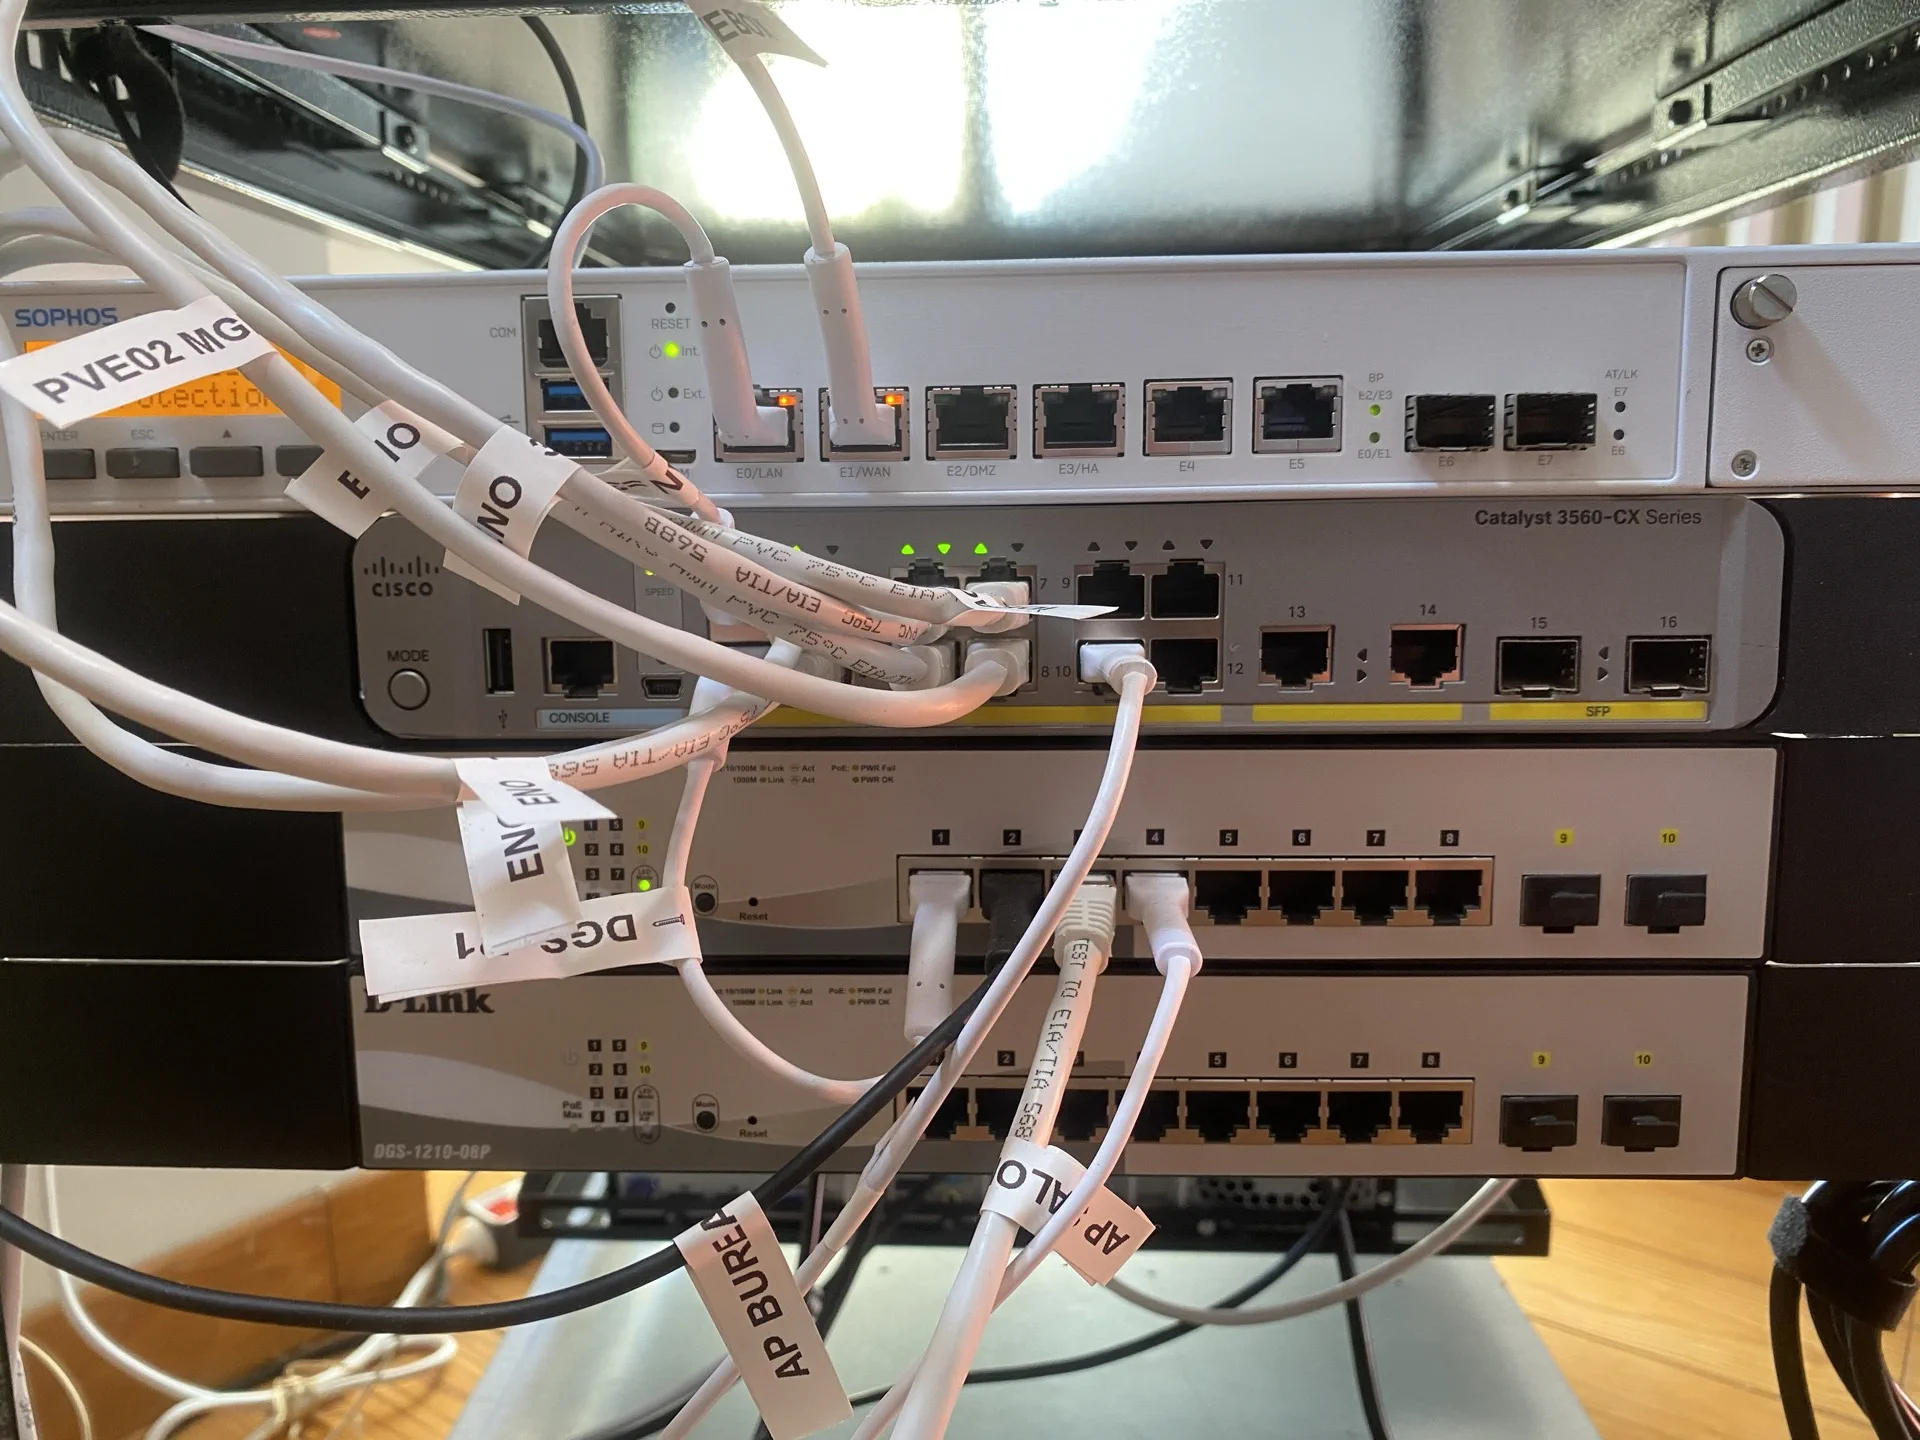
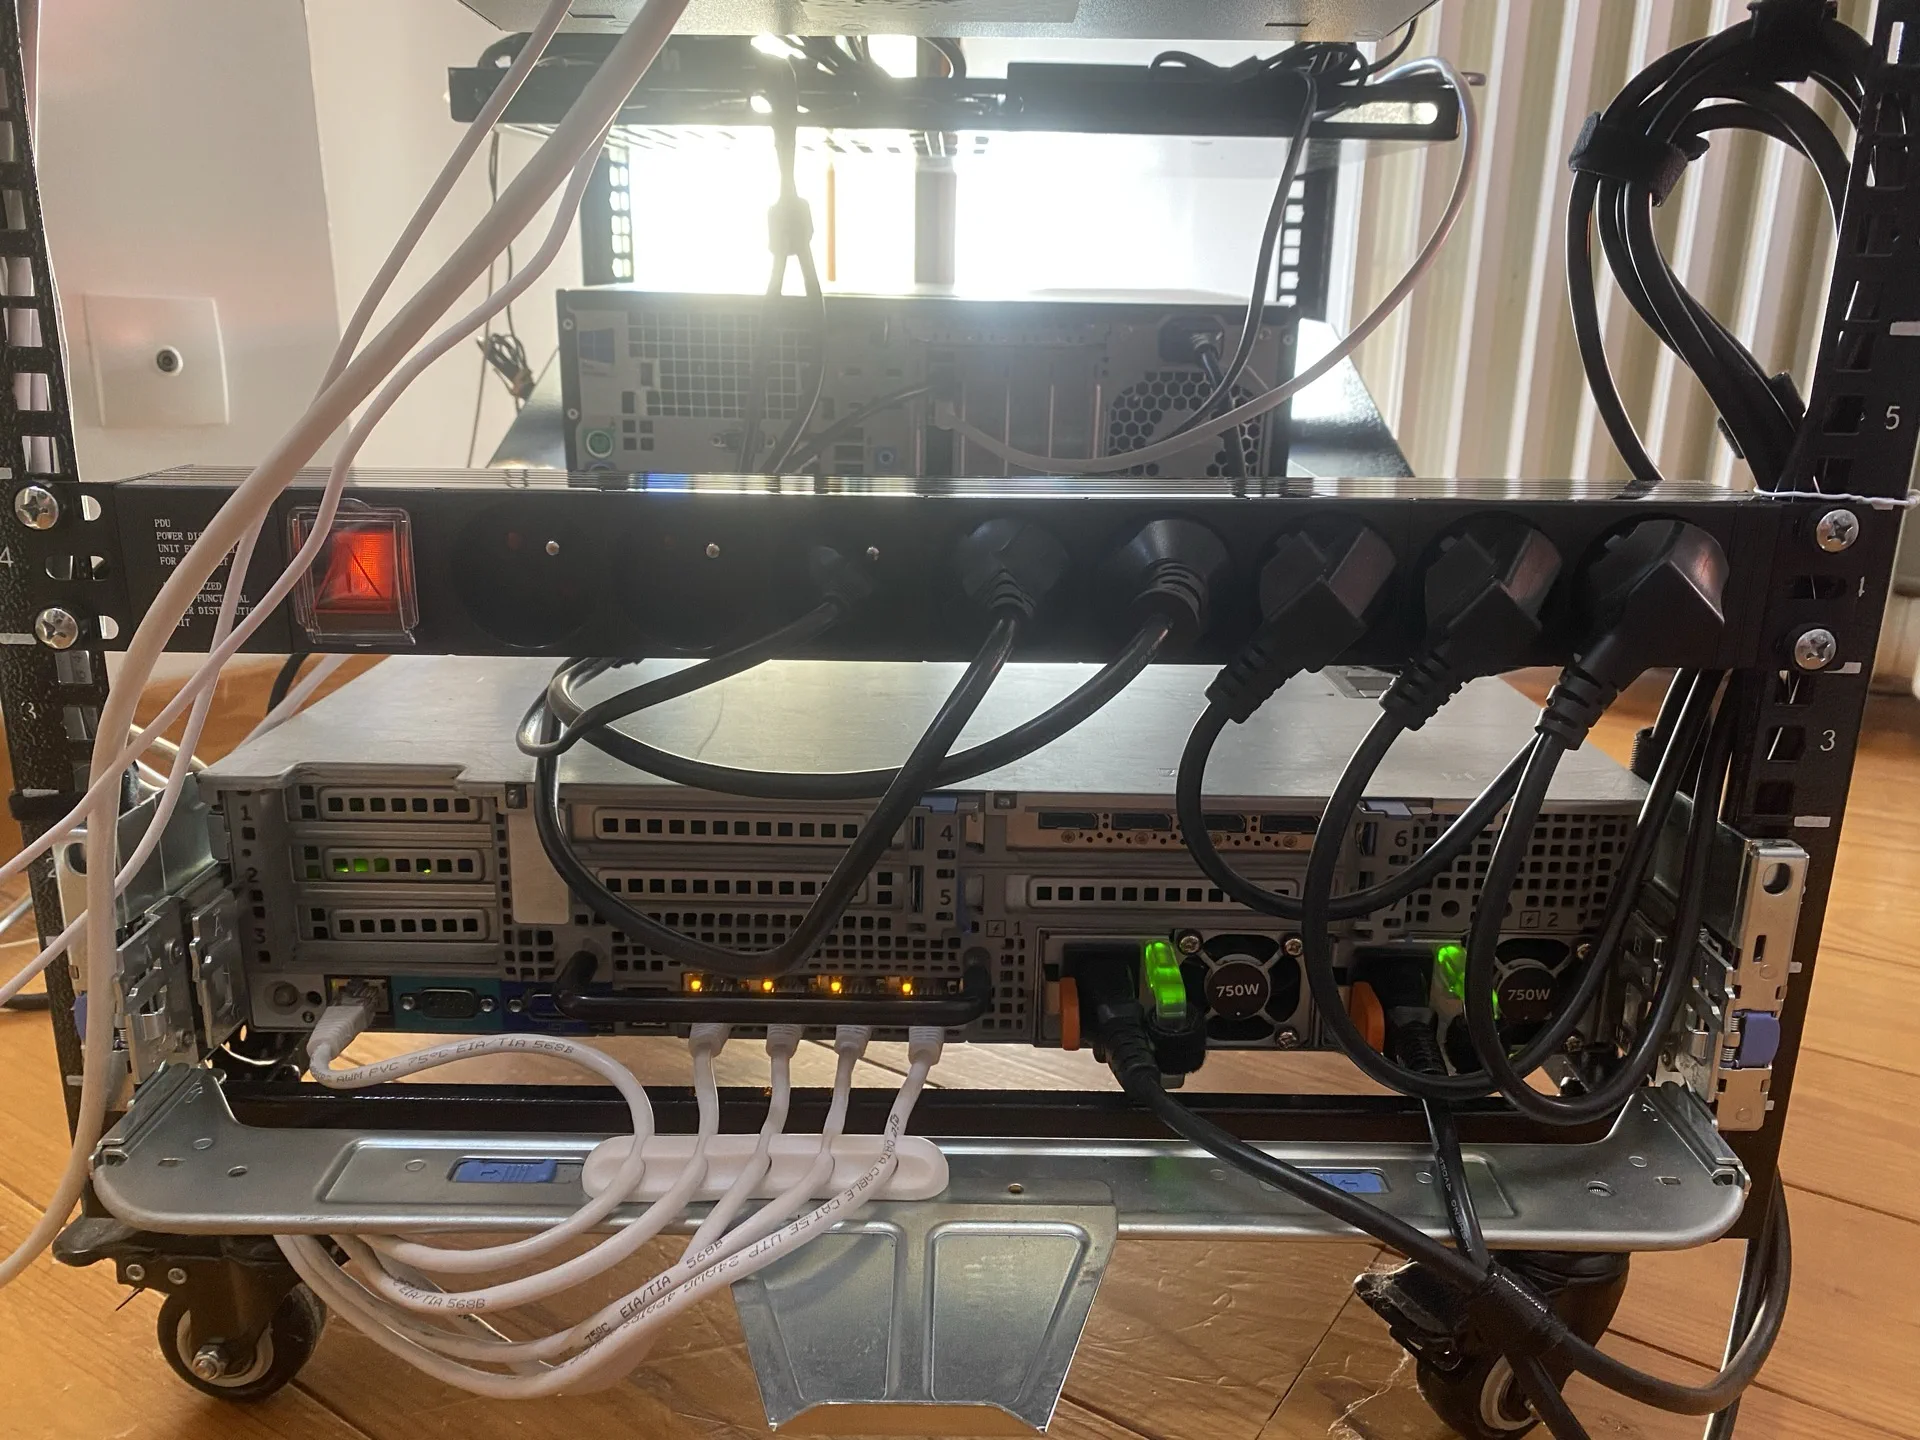
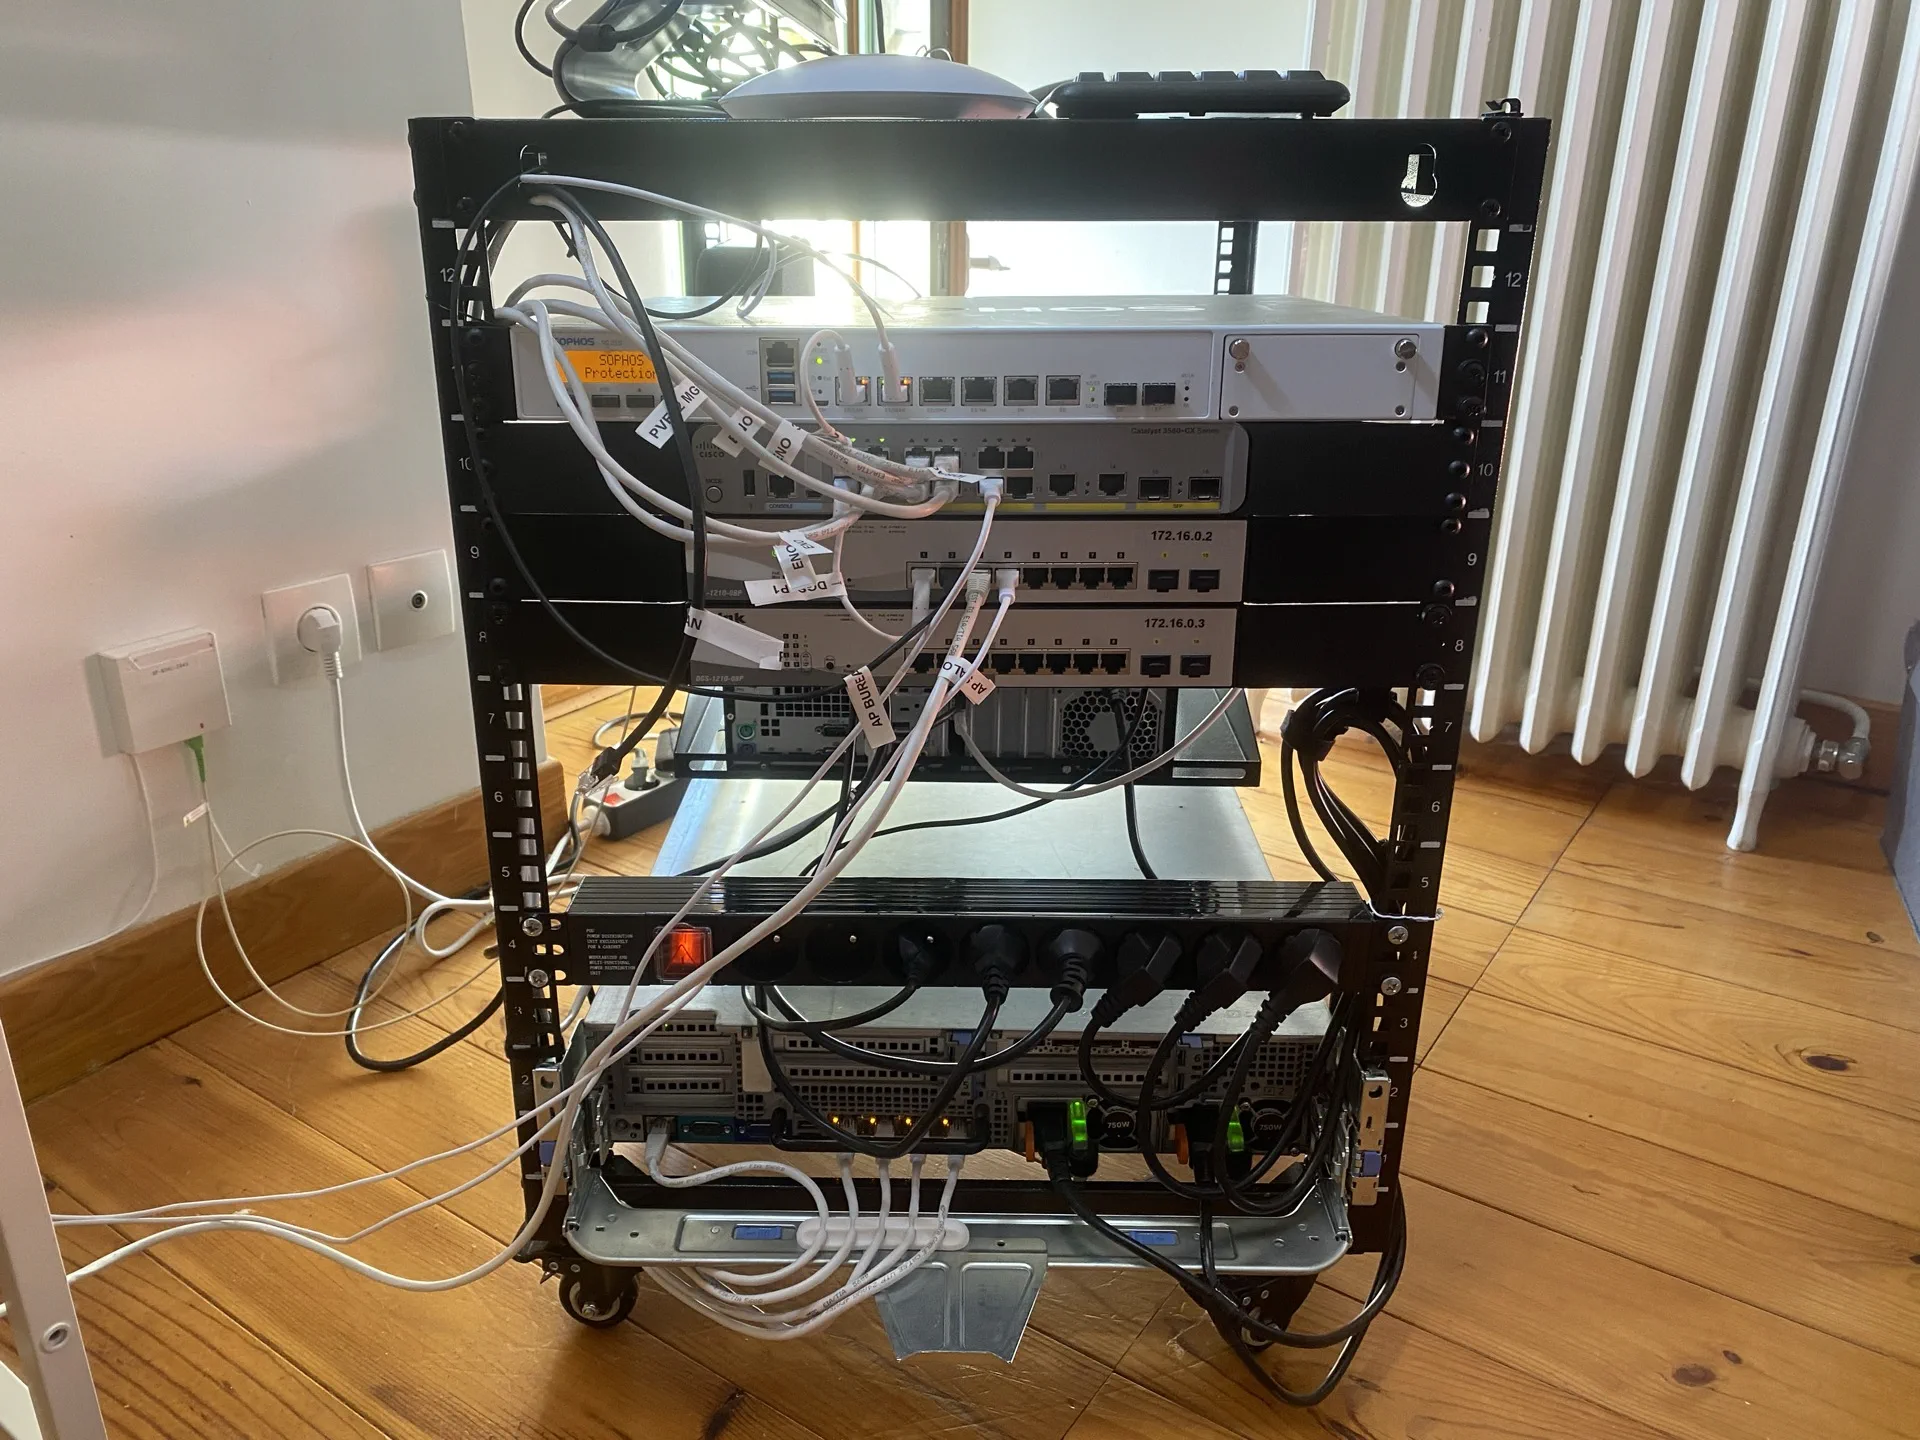
Homelab réseau complet conçu pour reproduire une infrastructure d'entreprise réelle : baie 12U VEVOR, deux hyperviseurs Proxmox, pare-feu pfSense, switch Cisco L3 avec VLANs, Active Directory et stack de supervision.
Adresses, noms d'hôtes et versions volontairement anonymisés pour des raisons de sécurité.
Topologie réseau
Cliquez sur un composant pour accéder à sa fiche détaillée.
Évolution du homelab
- 1Montage d'une baie réseau 12U et infrastructure homelab
Homelab complet : baie VEVOR 12U, deux hyperviseurs Proxmox (Dell R720 + HP ProDesk), pfSense sur Sophos SG210, Cisco 3560-CX L3 et UniFi.
Proxmox VE 8pfSense CE 2.xCisco IOS 15.2D-Link - 2Segmentation réseau : VLANs, routage L3 inter-VLAN et ACLs Cisco
Mise en place d'une segmentation réseau avec 5 VLANs, routage L3 inter-VLAN sur Cisco 3560-CX, ACLs nommées et réduction de pfSense au rôle WAN/NAT uniquement.
Cisco IOS 15.2VLANs 802.1QRoutage L3ACLs nommées - 3Stack de supervision complète : Zabbix, Prometheus, Grafana et Loki
Stack de supervision en LXC : Zabbix 7 (SNMP), Prometheus 3, Grafana 13, Loki 3 et Grafana Alloy 1.x pour la collecte des logs.
Zabbix 7Prometheus 3Grafana 13Loki 3 - 4Déploiement Active Directory sous Windows Server 2022 Core
Déploiement d'un contrôleur de domaine Active Directory (corp.lab.example) sous Windows Server 2022 Core en VM Proxmox, avec DNS intégré et GPO de sécurité.
Windows Server 2022 CoreActive Directory DSDNS autoritaireGPO - 5Services auto-hébergés sur Proxmox : infrastructure applicative VLAN 20
Déploiement de 9 services auto-hébergés en LXC Debian 12 sur Proxmox : wiki, tâches, n8n, LLM local Ollama, médias et finance personnelle.
Proxmox LXCDebian 12Dockern8n - 6Hardening et sécurisation avancée de pfSense (12 blocs)
Hardening pfSense CE 2.x en 12 blocs : durcissement admin, DNS over TLS, NTP, logging, sauvegardes XML et synchronisation instance physique/VM.
pfSense CE 2.xFirewallDNS over TLSNTP sécurisé - 7Infrastructure DNS, accès distant sécurisé et gestion des secrets
Infrastructure d'accès sécurisé : Vaultwarden coffre-fort, NPM wildcard SSL, AdGuard DoT, Tailscale VPN et DNS split-horizon pour le homelab.
VaultwardenNginx Proxy ManagerAdGuard HomeTailscale
Fiches détaillées
Montage d'une baie réseau 12U et infrastructure homelab
sept. 2025Homelab complet : baie VEVOR 12U, deux hyperviseurs Proxmox (Dell R720 + HP ProDesk), pfSense sur Sophos SG210, Cisco 3560-CX L3 et UniFi.
Segmentation réseau : VLANs, routage L3 inter-VLAN et ACLs Cisco
oct. 2025Mise en place d'une segmentation réseau avec 5 VLANs, routage L3 inter-VLAN sur Cisco 3560-CX, ACLs nommées et réduction de pfSense au rôle WAN/NAT uniquement.
Stack de supervision complète : Zabbix, Prometheus, Grafana et Loki
nov. 2025Stack de supervision en LXC : Zabbix 7 (SNMP), Prometheus 3, Grafana 13, Loki 3 et Grafana Alloy 1.x pour la collecte des logs.
Déploiement Active Directory sous Windows Server 2022 Core
déc. 2025Déploiement d'un contrôleur de domaine Active Directory (corp.lab.example) sous Windows Server 2022 Core en VM Proxmox, avec DNS intégré et GPO de sécurité.
Services auto-hébergés sur Proxmox : infrastructure applicative VLAN 20
janv. 2026Déploiement de 9 services auto-hébergés en LXC Debian 12 sur Proxmox : wiki, tâches, n8n, LLM local Ollama, médias et finance personnelle.
Hardening et sécurisation avancée de pfSense (12 blocs)
févr. 2026Hardening pfSense CE 2.x en 12 blocs : durcissement admin, DNS over TLS, NTP, logging, sauvegardes XML et synchronisation instance physique/VM.
Infrastructure DNS, accès distant sécurisé et gestion des secrets
avr. 2026Infrastructure d'accès sécurisé : Vaultwarden coffre-fort, NPM wildcard SSL, AdGuard DoT, Tailscale VPN et DNS split-horizon pour le homelab.